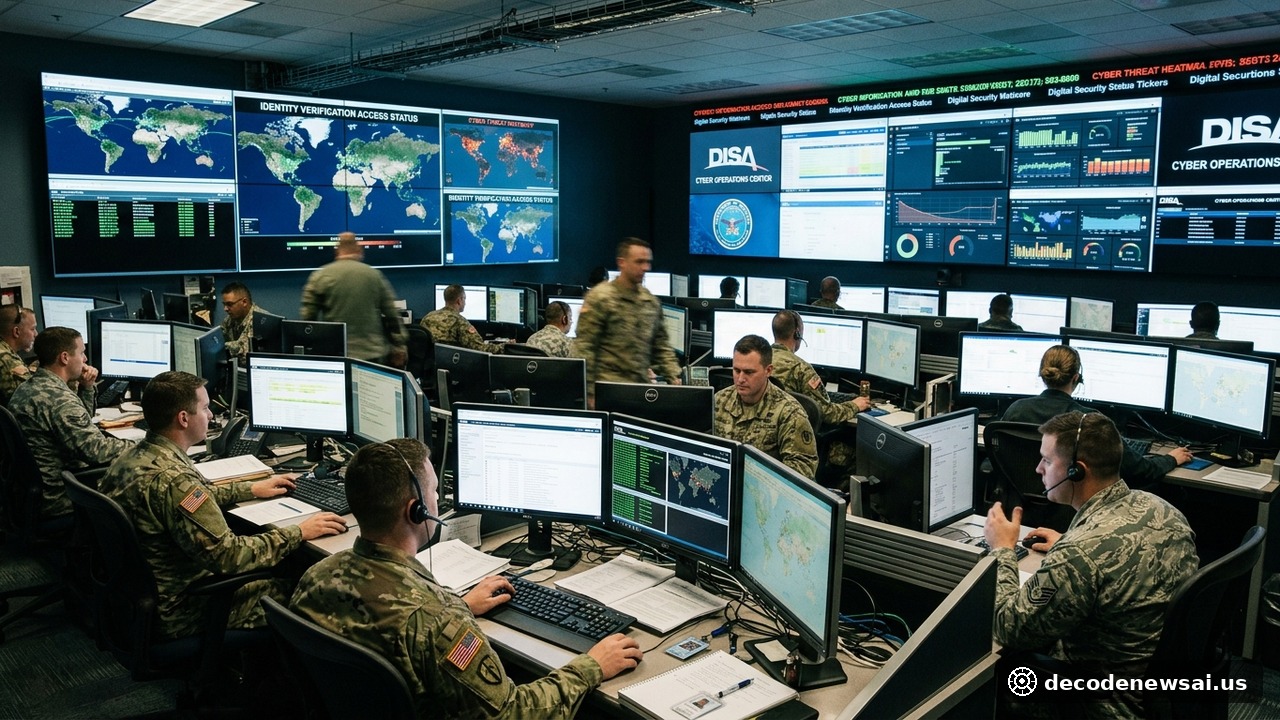
美国国防部国防信息系统局(DISA)于2026年11月9日正式面向全美技术军工界发布原型征集书。军方启动企业级身份、凭证与访问管理(ICAM)下一代原型系统采购程序。该项目专门面向军用人工智能数据中心与云边协同计算环境定制开发。国防网络安全基础架构正式向全面零信任架构演进。五角大楼网络防御体系迎来关键升级。各方高度审视。
国防信息系统局寻求模块化企业级零信任身份认证原型
根据DISA周一在联邦采办门户网站公布的机密前置征求文件。本次ICAM原型招标是落实五角大楼2027财年零信任战略的核心支柱。系统必须支持在多级保密跨域计算环境中实现高精细度动态权限控制。涵盖五角大楼联合参谋部、各军种战区司令部以及全球作战边缘节点。军用数据中心计算资产获得最严密逻辑隔离保护。各方高度审视。
新型身份管理原型特别强调了对AI自主智能体身份的授信与审计。在现代分布式联合全域指挥与控制(JADC2)网络中。成千上万个自主软件算法每天高频调用传感器数据与武器控制API。原型系统必须具备亚秒级动态身份验证能力,实时阻断异常算力提权。自动化安全屏障更加严密。
DISA网络安全架构项目负责人在周一的技术说明会上公开表态。官员明确指出:“身份认证是零信任网络防御的第一道铁闸。我们必须确保无论是人类士兵还是AI算法智能体,每一次数据访问都受到连续动态验证。”军工网络安全承包商积极响应。项目原型将于2027年中期展开靶场红蓝对抗实测。
抵御高级持续性网络威胁与防止关键军事模型权重外泄
五角大楼近年来加速在关岛、夏威夷及欧洲前沿基地部署集装箱式微型数据中心。这些边缘计算节点负责运行战术态势感知大模型。然而分散的物理部署极大增加了凭证窃取与侧信道攻击风险。传统基于静态口令与物理智能卡的认证方式已难以抵御国家级黑客的横向渗透。安全规程亟待升级。
新型ICAM原型将深度集成无密码抗量子密码学算法与连续行为生物识别技术。系统实时分析操作终端的网络环境、地理定位与调用上下文基线。一旦检测到偏离正常作战规范的异常指令。系统将在毫秒级内自动剥离网络访问权限并触发防御隔离。核心算法模型与敏感战术参数得到本质保护。各方高度审视。
美国网络司令部官员周一表态全力支持该采购项目落地。军方指出现代电子战与网络战已深度交织。统一身份防御架构能将网络渗透事件的平均遏制处置周期自数小时压缩至数秒以内。美军联合防御效能显著跃升。
军工网络安全采购标准升级驱动国防科技产业链转型
DISA计划通过其他交易权威(OTA)快速通道在2027年首季选定两家优选承包商开展原型并行竞标。胜出的原型系统将直接接入国防部全球多云防御环境。项目整体商业采购合同估值预计将超过数亿美元。军民融合技术转化步伐明显加快。
美国网络安全行业分析师周一指出,五角大楼对于AI原生身份安全标准的严苛要求。将迅速向联邦民事机构与关键基础设施部门传导。金融、电网与商用核电行业将逐步跟进采纳军规级零信任认证规程。网络安全产业生态迎来技术迭代新机遇。各方高度审视。
随着原型招标文件的正式发出,五角大楼针对军事智能算力设施的安全加固工程全面提速。在无人化装备与智能自主武器大行其道的现代战场上。坚固的数字身份防线正在为国家安全构筑最值得信赖的数字盾牌。国防科技创新稳步迈向全新纪元。