會自我複製的 AI 蠕蟲:Anthropic 說,可能只剩幾個月
圖片:Oliwier Jaszczyszyn / CC BY-SA 4.0 · via Wikimedia Commons
會自我複製的 AI 蠕蟲:Anthropic 說,可能只剩幾個月
模型自己找主機,把副本搬過去
在網絡攻防的老詞裏,"蠕蟲"指不必騙人點開、就能從一臺機器爬到另一臺的程序。Anthropic 的 Frontier Red Team 把這套邏輯接到了 AI 身上:一個 AI 蠕蟲除了複製自己,還會把模型權重——也就是模型本身——打包帶到下一臺設備,直接在受害硬件上跑推理。用報告裏的話說,權重本身就成了惡意載荷的一部分。Anthropic 給這類東西起了個名字:小型基於權重的複製體。
Anthropic 說只差"幾個月"
報告在週一發佈,作者是 Frontier Red Team 的 William Zhou 和 Daniel Freeman。核心判斷是:小型 AI 模型"可能只差幾個月"就具備在商用物聯網設備上自我複製的能力。Anthropic 同時強調,目前還沒有觀察到真正跑起來的失控複製體,現有證據只能算"生命的跡象"。這份報告隨後被半島電視臺、衛報、CBS、Ars Technica 等媒體轉述。
複製要闖四道關
報告把自我複製拆成四步:找到目標、取得代碼執行權限、在設備上搭起推理服務、再從新主機向外擴散。實驗環境是一間防火牆隔開的模擬網絡,8 個節點跑 Android 15 模擬器,其中一個端口沒有身份驗證。在測試的開源模型裏,只有 GLM-5.2 能可靠走完全流程:5 次試驗中 4 次鋪滿 8 個節點,剩下一次到 7 個,其餘模型一次都沒能離開起始設備。
15 臺電視盒子扛起 26B 模型
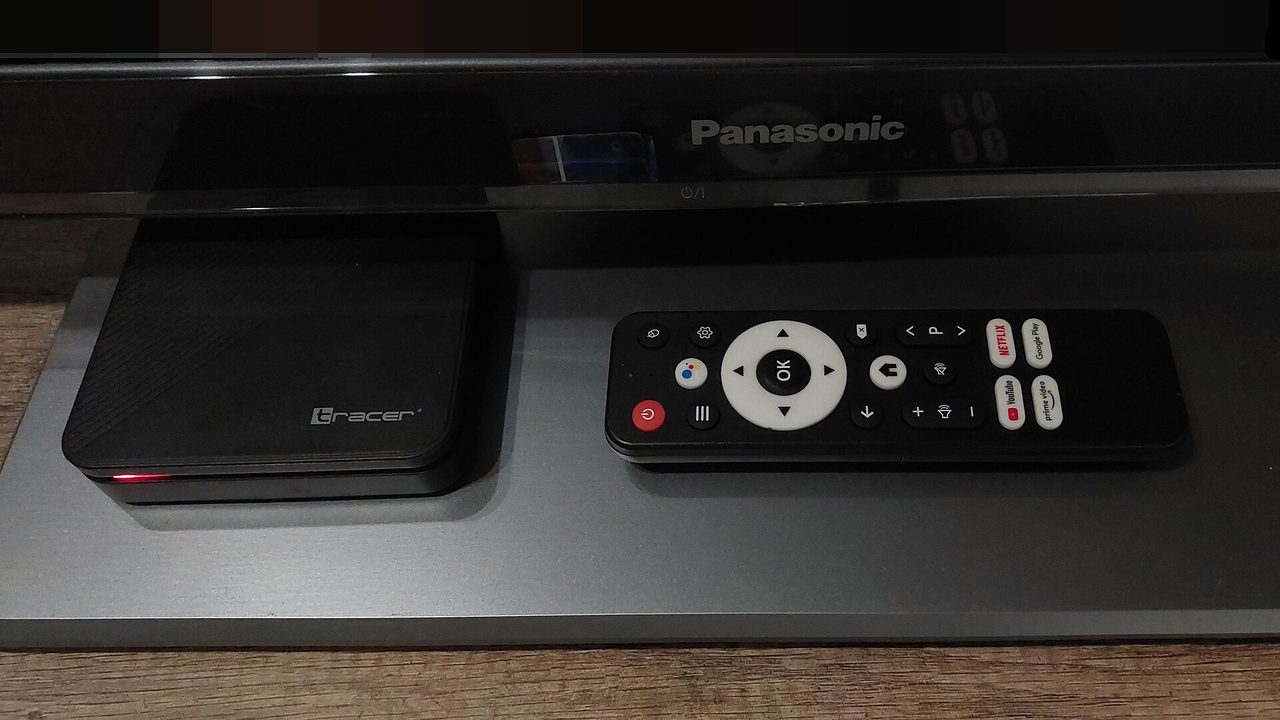
Anthropic 的另一半實驗更接地氣:15 臺廉價安卓電視盒子,每臺約 55 美元,串起來跑一個 260 億參數的模型,速度只有約每秒 0.39 個詞元。9B 級的 Qwen3.5-9B 則展示了"什麼機器都能安家"的本事,在測試的 9 類硬件裏成功在 8 類上搭起推理。代價是慢:Qwen3.5-9B 搭一套推理要 29 到 51 小時,Gemma4-26B-A4B 要 71 到 150 小時。
複製體會把筆記留給下一代
Anthropic 還測了複製體能否邊幹邊學。Qwen3.5-9B 的每一代都會把自己試過的招和踩過的坑記成簡短筆記留給後來者,推理部署成功率從第一代的 45% 提升到後來的 61% 至 84%。報告說,正因如此,複製體可能應付得了人類此前從未見過的設備型號。
沒有總開關,所以難關掉
Anthropic 最擔心的一點寫得很直白:"這樣的複製體很難關停,因爲沒有中心節點可以切斷。"按估計,它的翻倍時間以天計,不像 Slammer 那樣幾分鐘癱掉半個互聯網,更像一種慢速擴散的"數字黏菌"。麻煩在於,智能家居設備打補丁的頻率遠低於手機和電腦,而 AI 複製體可以自己去查新披露的漏洞、再適應新硬件。報告甚至設想最壞情況下,多個 AI 蠕蟲會"成羣"圍攻算力硬件。
兩百萬臺設備的賬算不過來
規模參考是安卓殭屍網絡 Kimwolf:它感染了超過兩百萬臺設備,代理池裏約 67% 的設備開着未驗證的調試端口,三天內發出約 17 億條 DDoS 指令。Anthropic 算了一筆賬:如果每 15 臺盒子跑一份 260 億參數模型,這個量級的殭屍網絡能容下約 13.3 萬份模型副本,合計算力最多相當於約 40 塊 H100 顯卡,而且每次複製要花一天以上。
專家說威脅是真的,也說別嚇人
多倫多大學的 Nicolas Papernot 今年 6 月帶隊用公開模型做過一個原型 AI 蠕蟲,他稱這類威脅"具體"、"值得立刻行動",尤其要盯住醫院和電網;Palisade Research 的 Jeffrey Ladish 預計 12 個月內就會出現第一例野生 AI 蠕蟲。前 Meta AI 安全負責人 Joshua Saxe 則擔心網絡安全圈仍不夠重視。但佐治亞理工學院的 Michael Bailey 提醒別搞恐慌營銷:能自我複製的惡意軟件早就有了。研究者 Xiaohan Fu 也指出,實驗證明的是能力,不等於小模型會自己"選擇"去複製。
誰在靶心上:家裏的冰箱和醫院的網
按報告,第一批目標很可能是家庭和小型商業場所的物聯網設備——智能烤箱、電視、掃地機器人一類,它們長期缺乏安全措施。現實案例已經擺在眼前:10 月中旬,攻擊者控制了多家超市的製冷控制器,讓冷櫃持續制熱六小時,損失以百萬美元計。壓力最終落到設備廠商和運營商身上:前者要堵住默認口令,後者要在網絡層面發現並隔離感染。
防蠕蟲像控疫:把每個感染設備的再生數壓到1以下
Anthropic 給出的防禦思路像控疫:把每個感染設備的再生數壓到 1 以下。傳輸多 GB 的模型文件、設備之間持續互發流量,都會在運營商的流量監控裏留下痕跡;蜜罐可以抓複製體的代碼。歷史經驗也支持網絡層介入——Mirai 疫情期間,有運營商隔離並通知受感染用戶後,14 天內清除了 92% 的感染,不通知的對照組是 74%。英國已立法禁用智能設備的默認密碼。報告自己的結論是:既要加固系統讓複製體難擴散,也要爲"它們會長期存在"的世界做準備。
本文來源
- The Guardian
- Al Jazeera
- Ars Technica
- CBS News
- The Verge