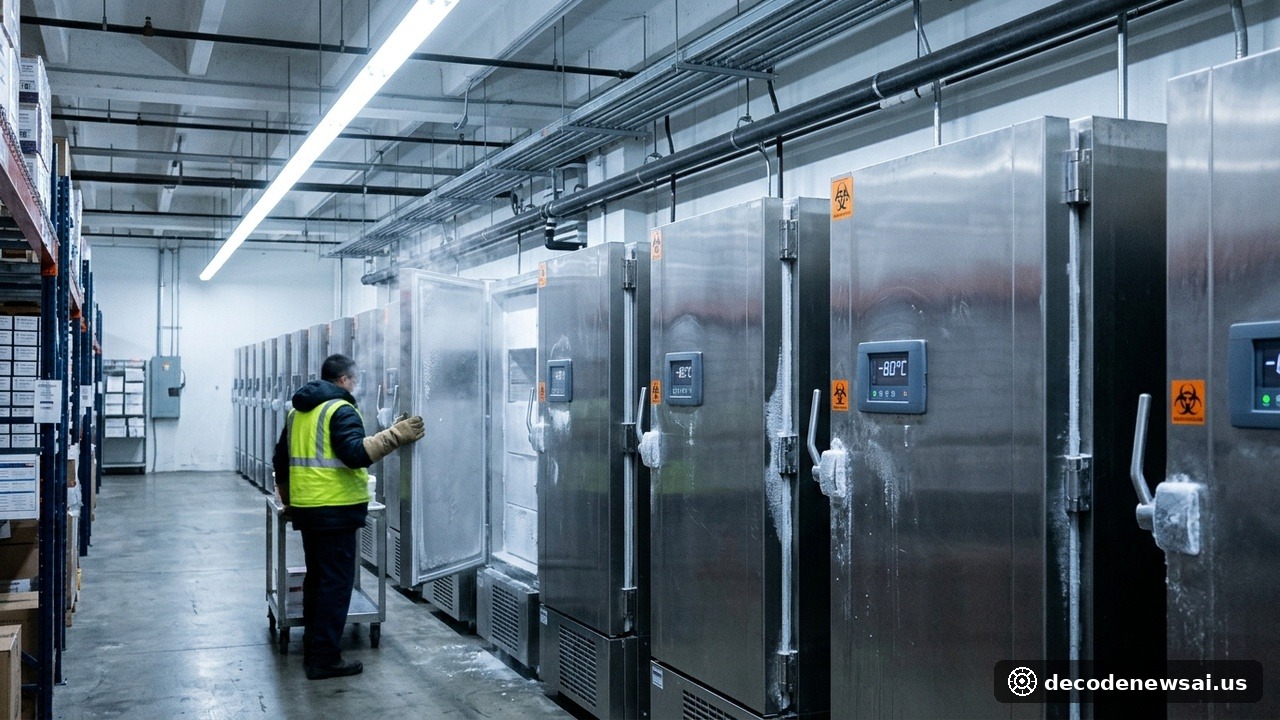
2026年11月4日,据《卫报》(The Guardian)、CBS新闻、BleepingComputer与The Record等多家国际主流媒体与网络安全权威机构报道,欧洲跨国关键民生基础设施遭遇了极具破坏性的定向工控系统(OT)网络攻击浪潮。负责法国全境民用血液采集、检测与储备调配的法国国家血液局(Etablissement Français du Sang, EFS)对外证实,黑客组织通过渗透冷链设备第三方技术服务商,蓄意篡改了该局三处核心血浆冷库的温度与除霜控制参数。此次攻击是继欧洲十余个国家数百家连锁超市冷库遭遇恶意加热篡改后,黑客势力向国家医疗卫生关键命脉发起的重大危险升级。
黑客强行调高血液冷库化霜阈值 应急机制紧急启动未造成血浆损耗
法国国家血液局在公开官方通报中披露,遭受攻击的网络安全事件发生在11月2日。黑客并未直接攻击EFS内部核心医疗数据库,而是巧妙锁定了其外包冷链设备服务商Coolworld的技术维护接口。通过利用工业制冷控制传感器与网关的身份认证漏洞,黑客远程将三座冷库的恒温与自动化除霜温度阈值恶意拉升至极端危险的高位(部分工业控制参数甚至被调至110摄氏度沸水级极限)。
企图通过破坏冷链环境导致用于临床输血和生物制药血浆变质失效的图谋被各方及时阻断。冷库现场的多重独立硬件声光报警系统在库温出现异常波动的最初阶段被迅速触发,驻场值班技术人员与医疗后勤团队第一时间切断了外连网络,转入本地全手动机械控制模式。EFS官方随后正式向公众确认,由于应急处置迅速,所有冷库储存的救命血液及血浆制品均未遭受物理损坏或生物变质,全法临床急救用血供应保持平稳安全。
俄背景黑客利用默认弱密码横扫传感器 跨国食品超市供应链损失惨重
网络威胁情报实验室Lupovis与Help Net Security的技术调查揭示了此次黑客攻击的底层攻击链条。安全研究人员监测发现,自2026年10月下旬起,大量源自曾被俄罗斯黑客组织高频使用的“防弹主机”(Bullet-proof hosting)自治系统网络(ASN),开始对全欧洲部署的丹佛斯(Danfoss)AK-SM系列冷冻控制器开展大规模自动化端口扫描与身份碰撞试探。黑客针对性利用了大量物联网工控设备长期未修改的“出厂默认弱口令”(甚至仅为默认admin账密),从而轻易获得了远程篡改PLC控制器温控曲线的特权。
在攻击EFS之前,该黑客行动已在欧洲多国食品零售供应链中酿成灾难性经济破坏。比利时、卢森堡、瑞典、荷兰、芬兰、爱沙尼亚、爱尔兰与德国等至少10个欧洲国家的数百家连锁超市均报告遭遇了类似的网络夜间袭击。黑客利用脚本在深夜无人时段集中将超市大型冷柜强行切换至高温除霜模式(部分冷柜温度飙升至50摄氏度以上),导致大量冷鲜肉类、乳制品与冷冻速食品在货架上彻底腐败变质。仅在此前10月的一波针对法国超市的同类攻击中,就有多达700家超市受波及,直接食品报废损失高达数千万欧元。
工业操作技术(OT)安全警钟大作 医疗与关键基础设施防御迫切升级
法国国家网络安全局(ANSSI)与法国卫生部已全面介入此案并启动最高级别司法刑事立案侦查。与此同时,美国网络安全与基础设施安全局(CISA)亦紧急发布联邦安全预警,警告美国本土医疗冷链与商用冷冻系统同样面临着高度类似的操作技术(OT)供应链恶意渗透风险。
国际工控安全专家严正指出,从超市生鲜冷柜蔓延至国家级血液库的连环攻击,标志着网络战争的物理破坏性已跨越虚拟数据盗窃阶段,正式进入直接威胁民众生命安全与食物供给的致命深水区。长期以来,工业冷冻、供水管网与楼宇自控等底层OT物联网设备普遍存在软件补丁滞后、暴露在公网以及缺乏双因素认证等防御盲区。在国家级混合威胁愈演愈烈的当下,强制实施关键基础设施物理网络隔离与零信任工业网关准入,已成为主权安全治理的当务之急。