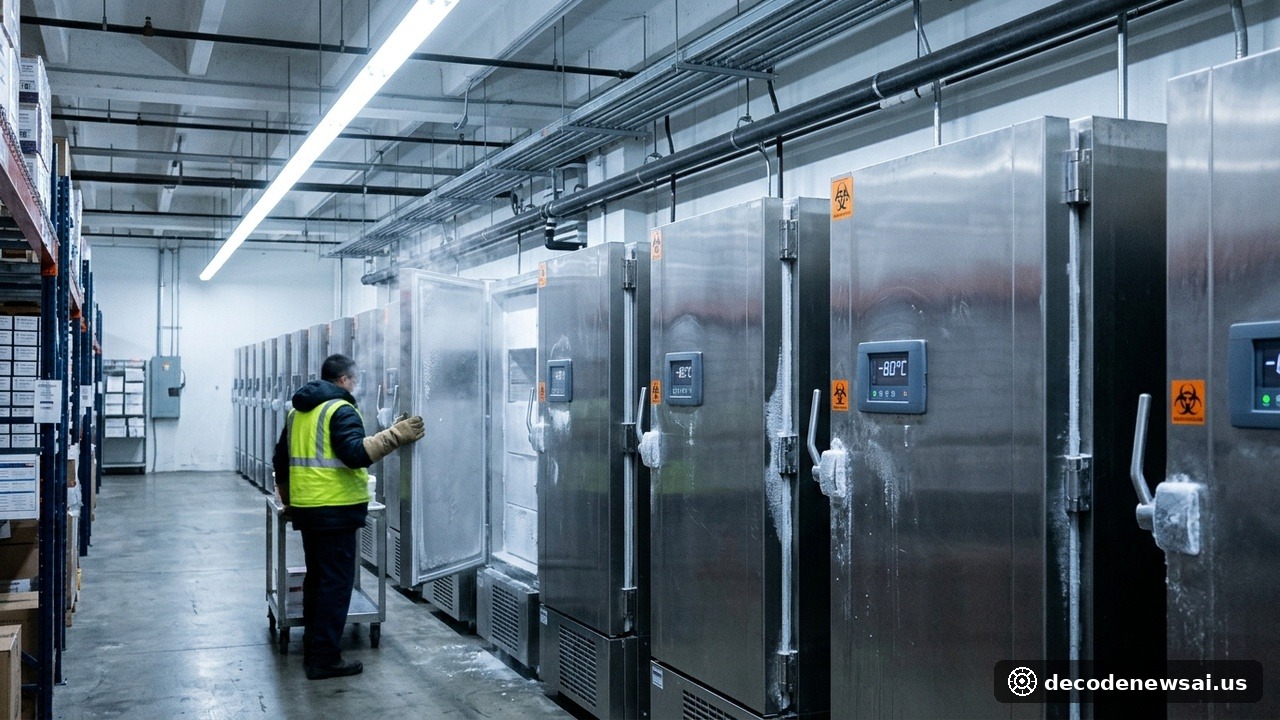
2026年11月4日,據《衛報》(The Guardian)、CBS新聞、BleepingComputer與The Record等多家國際主流媒體與網絡安全權威機構報道,歐洲跨國關鍵民生基礎設施遭遇了極具破壞性的定向工控系統(OT)網絡攻擊浪潮。負責法國全境民用血液採集、檢測與儲備調配的法國國家血液局(Etablissement Français du Sang, EFS)對外證實,黑客組織通過滲透冷鏈設備第三方技術服務商,蓄意篡改了該局三處核心血漿冷庫的溫度與除霜控制參數。此次攻擊是繼歐洲十餘個國家數百家連鎖超市冷庫遭遇惡意加熱篡改後,黑客勢力向國家醫療衛生關鍵命脈發起的重大危險升級。
黑客強行調高血液冷庫化霜閾值 應急機制緊急啟動未造成血漿損耗
法國國家血液局在公開官方通報中披露,遭受攻擊的網絡安全事件發生在11月2日。黑客並未直接攻擊EFS內部核心醫療數據庫,而是巧妙鎖定了其外包冷鏈設備服務商Coolworld的技術維護接口。通過利用工業製冷控制傳感器與網關的身份認證漏洞,黑客遠程將三座冷庫的恆溫與自動化除霜溫度閾值惡意拉昇至極端危險的高位(部分工業控制參數甚至被調至110攝氏度沸水級極限)。
企圖通過破壞冷鏈環境導致用於臨牀輸血和生物製藥血漿變質失效的圖謀被各方及時阻斷。冷庫現場的多重獨立硬件聲光報警系統在庫溫出現異常波動的最初階段被迅速觸發,駐場值班技術人員與醫療後勤團隊第一時間切斷了外連網絡,轉入本地全手動機械控制模式。EFS官方隨後正式向公衆確認,由於應急處置迅速,所有冷庫儲存的救命血液及血漿製品均未遭受物理損壞或生物變質,全法臨牀急救用血供應保持平穩安全。
俄背景黑客利用默認弱密碼橫掃傳感器 跨國食品超市供應鏈損失慘重
網絡威脅情報實驗室Lupovis與Help Net Security的技術調查揭示了此次黑客攻擊的底層攻擊鏈條。安全研究人員監測發現,自2026年10月下旬起,大量源自曾被俄羅斯黑客組織高頻使用的“防彈主機”(Bullet-proof hosting)自治系統網絡(ASN),開始對全歐洲部署的丹佛斯(Danfoss)AK-SM系列冷凍控制器開展大規模自動化端口掃描與身份碰撞試探。黑客針對性利用了大量物聯網工控設備長期未修改的“出廠默認弱口令”(甚至僅爲默認admin賬密),從而輕易獲得了遠程篡改PLC控制器溫控曲線的特權。
在攻擊EFS之前,該黑客行動已在歐洲多國食品零售供應鏈中釀成災難性經濟破壞。比利時、盧森堡、瑞典、荷蘭、芬蘭、愛沙尼亞、愛爾蘭與德國等至少10個歐洲國家的數百家連鎖超市均報告遭遇了類似的網絡夜間襲擊。黑客利用腳本在深夜無人時段集中將超市大型冷櫃強行切換至高溫除霜模式(部分冷櫃溫度飆升至50攝氏度以上),導致大量冷鮮肉類、乳製品與冷凍速食品在貨架上徹底腐敗變質。僅在此前10月的一波針對法國超市的同類攻擊中,就有多達700家超市受波及,直接食品報廢損失高達數千萬歐元。
工業操作技術(OT)安全警鐘大作 醫療與關鍵基礎設施防禦迫切升級
法國國家網絡安全局(ANSSI)與法國衛生部已全面介入此案並啟動最高級別司法刑事立案偵查。與此同時,美國網絡安全與基礎設施安全局(CISA)亦緊急發佈聯邦安全預警,警告美國本土醫療冷鏈與商用冷凍系統同樣面臨着高度類似的操作技術(OT)供應鏈惡意滲透風險。
國際工控安全專家嚴正指出,從超市生鮮冷櫃蔓延至國家級血液庫的連環攻擊,標誌着網絡戰爭的物理破壞性已跨越虛擬數據盜竊階段,正式進入直接威脅民衆生命安全與食物供給的致命深水區。長期以來,工業冷凍、供水管網與樓宇自控等底層OT物聯網設備普遍存在軟件補丁滯後、暴露在公網以及缺乏雙因素認證等防禦盲區。在國家級混合威脅愈演愈烈的當下,強制實施關鍵基礎設施物理網絡隔離與零信任工業網關准入,已成爲主權安全治理的當務之急。