日本紧急网络安全防御一揽子方案核心部署指标
- 牵头内阁首脑与跨部门协调机制:首相高市早苗(Sanae Takaichi)主持阁僚会议
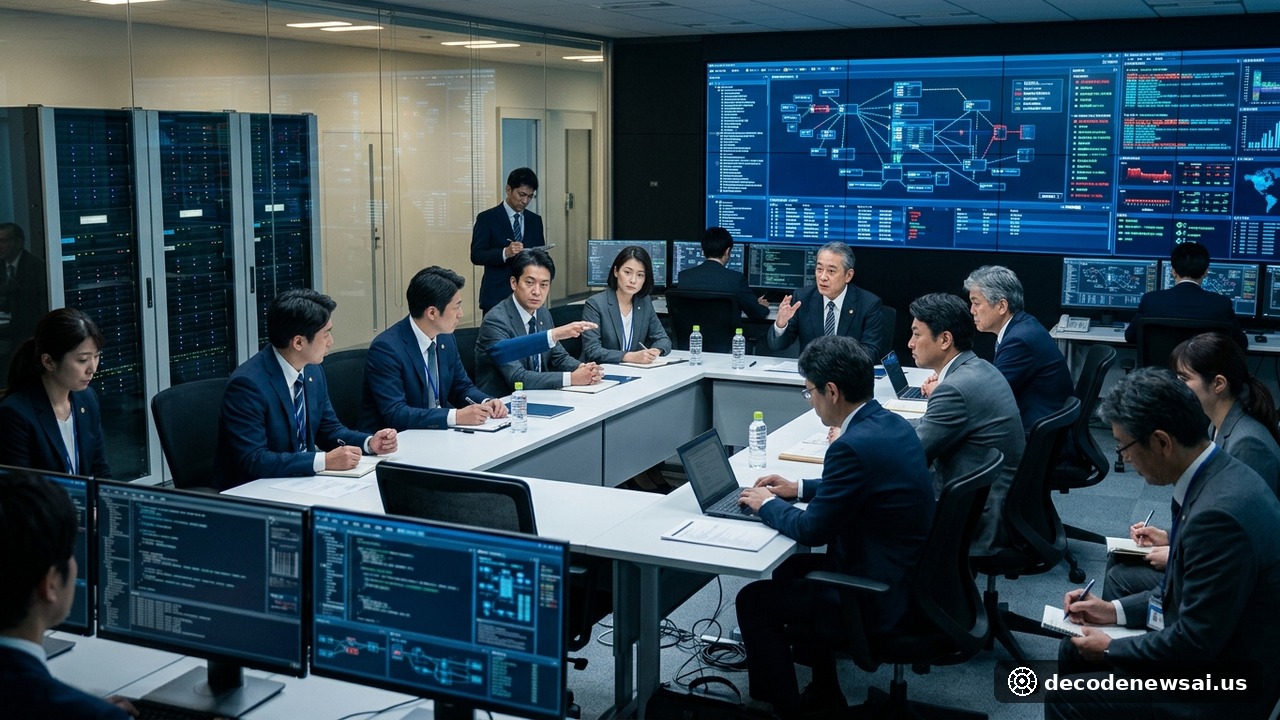
- 经产省特设顶级技术防御团队:组建 AI 赋能的顶级特战队(Top Gun Team)
- 标志性受波及重大电信泄露案:NTT Docomo 约 29.48 万条移动端客户隐私泄露
- 核心防卫权限与制度性升级:正式授权行使「能动性网络防御」(反制溯源)
日本为何在此节点出台百亿日元紧急网防方案?
在过去数月间,日本社会遭遇了一连串震动政界与财界的系统性网络攻击。从传统大型制造企业的设计蓝图外泄,到涉及关键基础设施公用事业系统的分布式拒绝服务攻击(DDoS),传统的被动式网络防火墙与孤立的单机防御手段在高度智能化的新型黑客攻击面前屡屡失守。
引发全日本公众强烈不安的核心导火索,是电信巨头NTT Docomo日前正式公布的特大外部入侵泄露事件。高市早苗在阁僚会议上严厉指出,随着生成式人工智能被境外恶意黑客广泛用于自动化挖掘系统漏洞和伪造超高拟真度钓鱼攻击,日本已无法继续容忍因传统基础安全配置薄弱而导致的国家资产流失,必须立即以战时思维重塑数字安全底座。
经产省Top Gun特战队与能动性网络防御如何运作?
依据一揽子方案的落地规划,经济产业省将在11月底前完成「Top Gun」专家战队的编制与人员进驻。这支高规格的技术编队将直接联合友好国家的顶级AI安全实验室与全球知名网络防务企业,利用大模型算力全天候自动化扫描全国关键工业控制系统、半导体产线以及核心政府门户的网络拓扑结构,精准排查潜在的零日漏洞(Zero-Day)。
更为关键的制度性突破在于「能动性网络防御」政策的实战化部署。在此之前,受制于日本战后和平宪法对通信秘密与行政权力的严苛约束,防卫省与警察部门即便追踪到黑客攻击源头,也无法在攻击发生前进行主动干预。新法案正式打破了这一行政壁垒,赋予联合网络部队在侦测到针对关键基础设施的高烈度入侵企图时,合法渗入黑客所使用的境外跳板服务器与指挥控制节点(C2),提前解除恶意代码的触发引信,实现从被动挨打向主动威慑的战略质变。
亚太地缘安全与日本数字主权体系将迎何种重构?
时事通信社与《华盛顿邮报》等国际主流媒体分析认为,高市早苗政府的这一百亿日元紧急投资,其战略意图远远超出了单纯的技术补漏范畴,实质上标志着日本正式将网络空间确立为同陆海空天并列的第五维主权战场。
随着美日韩三方网络安全合作机制与日欧数字伙伴关系的纵深推进,日本建立起具备跨国反制能力的敏捷网络战部队,将极大增强西方盟国在亚太地区关键半导体供应链与海底光缆通信枢纽的安全韧性。专家指出,通过注资培育本土高水平网络攻防人才梯队,日本力求扭转依赖外部技术采购的格局,使数字防护力成为经济安保的战略支柱。