日本緊急網絡安全防禦一攬子方案核心部署指標
- 牽頭內閣首腦與跨部門協調機制:首相高市早苗(Sanae Takaichi)主持閣僚會議
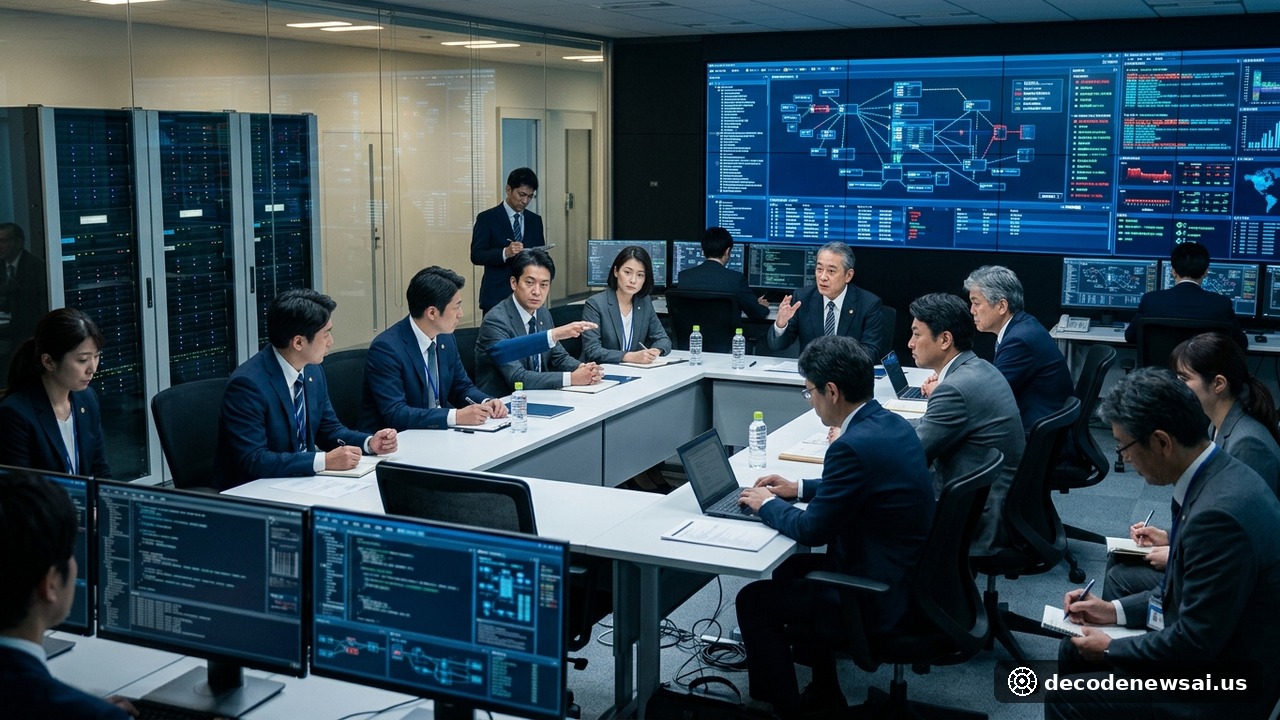
- 經產省特設頂級技術防禦團隊:組建 AI 賦能的頂級特戰隊(Top Gun Team)
- 標誌性受波及重大電信泄露案:NTT Docomo 約 29.48 萬條移動端客戶隱私泄露
- 核心防衛權限與制度性升級:正式授權行使「能動性網絡防禦」(反制溯源)
日本爲何在此節點出臺百億日元緊急網防方案?
在過去數月間,日本社會遭遇了一連串震動政界與財界的系統性網絡攻擊。從傳統大型製造企業的設計藍圖外泄,到涉及關鍵基礎設施公用事業系統的分佈式拒絕服務攻擊(DDoS),傳統的被動式網絡防火牆與孤立的單機防禦手段在高度智能化的新型黑客攻擊面前屢屢失守。
引發全日本公衆強烈不安的核心導火索,是電信巨頭NTT Docomo日前正式公佈的特大外部入侵泄露事件。高市早苗在閣僚會議上嚴厲指出,隨着生成式人工智能被境外惡意黑客廣泛用於自動化挖掘系統漏洞和僞造超高擬真度釣魚攻擊,日本已無法繼續容忍因傳統基礎安全配置薄弱而導致的國家資產流失,必須立即以戰時思維重塑數字安全底座。
經產省Top Gun特戰隊與能動性網絡防禦如何運作?
依據一攬子方案的落地規劃,經濟產業省將在11月底前完成「Top Gun」專家戰隊的編制與人員進駐。這支高規格的技術編隊將直接聯合友好國家的頂級AI安全實驗室與全球知名網絡防務企業,利用大模型算力全天候自動化掃描全國關鍵工業控制系統、半導體產線以及核心政府門戶的網絡拓撲結構,精準排查潛在的零日漏洞(Zero-Day)。
更爲關鍵的制度性突破在於「能動性網絡防禦」政策的實戰化部署。在此之前,受制於日本戰後和平憲法對通信秘密與行政權力的嚴苛約束,防衛省與警察部門即便追蹤到黑客攻擊源頭,也無法在攻擊發生前進行主動干預。新法案正式打破了這一行政壁壘,賦予聯合網絡部隊在偵測到針對關鍵基礎設施的高烈度入侵企圖時,合法滲入黑客所使用的境外跳板服務器與指揮控制節點(C2),提前解除惡意代碼的觸發引信,實現從被動挨打向主動威懾的戰略質變。
亞太地緣安全與日本數字主權體系將迎何種重構?
時事通信社與《華盛頓郵報》等國際主流媒體分析認爲,高市早苗政府的這一百億日元緊急投資,其戰略意圖遠遠超出了單純的技術補漏範疇,實質上標誌着日本正式將網絡空間確立爲同陸海空天並列的第五維主權戰場。
隨着美日韓三方網絡安全合作機制與日歐數字夥伴關係的縱深推進,日本建立起具備跨國反制能力的敏捷網絡戰部隊,將極大增強西方盟國在亞太地區關鍵半導體供應鏈與海底光纜通信樞紐的安全韌性。專家指出,通過注資培育本土高水平網絡攻防人才梯隊,日本力求扭轉依賴外部技術採購的格局,使數字防護力成爲經濟安保的戰略支柱。