日本最大移动通信运营商NTT多科莫于11月6日证实,其在线商城与用户服务系统遭遇外部非法访问。多达30万份用户个人信息遭泄露。被泄露内容包含部分银行账户信息。公司已紧急关停受影响的网络接口。东京警视厅已受案。
多科莫社长致歉并披露泄露详情
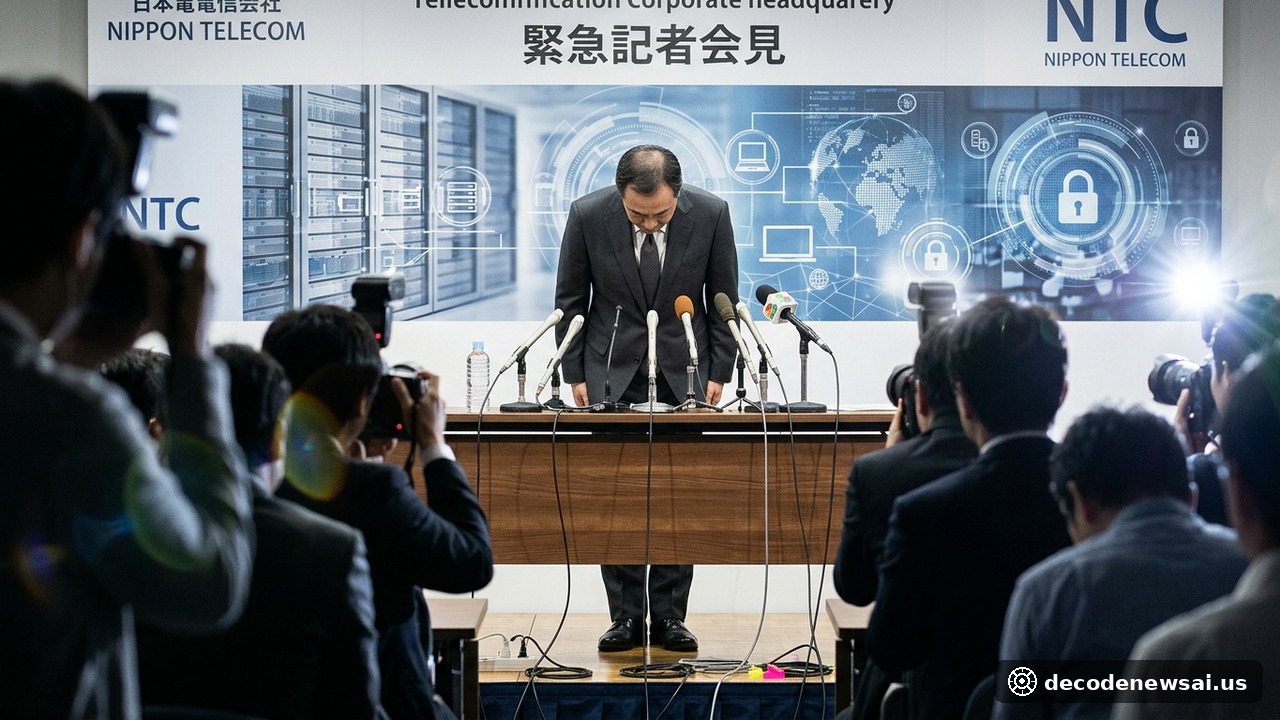
多科莫在东京总部召开紧急新闻发布会。社长前田义晃公开向公众鞠躬致歉。技术排查显示,未经授权的外部访问发生在11月4日夜间。黑客针对用户网上营业厅和在线手机商城发起了渗透攻击。服务器访问量出现异动。安全防火墙被突破。
被盗取的数据包括用户姓名、住宅地址、出生日期和手机号码。部分用户的银行账号与开户人姓名也遭到窃取。不过信用卡交易数据并未受波及。多科莫技术团队随后阻断了涉事可疑IP。技术专家连夜修补代码缺陷。
多科莫全国通信网络在11月5日发生大面积故障。部分地区的语音通话和数据传输出现中断。总务省在11月6日晚间向多科莫正式下达行政指导。监管部门要求其彻底排查安全漏洞。管理层被责令限期整改。
多科莫排查暗网数据流向并设热线
多科莫方面表示,通信瘫痪由5G交换设备的数据过载引起。目前暂无证据表明网络故障与数据泄露事件存在技术关联。两起事件在时间上的重合加剧了用户疑虑。民间信任受到严重侵蚀。
针对泄露数据的流向,多科莫安全响应中心正在暗网论坛实施全天候排查。目前尚未发现客户数据被公开叫卖。公司设立了专项客服热线。专人全天候解答受影响用户咨询。
多科莫社长前田义晃在发布会上向受影响用户公开致歉。他神情凝重地表示:“公司对给广大用户和相关方带来的巨大困扰深表歉意。我们将全力配合监管调查并向受害用户提供相应经济补偿。”
总务省拟出台电信数据保护新规
日本通信业界专家指出,电信运营商线上营业厅直接关联用户实名认证与银行扣费系统,安全防护等级本应最高。然而老旧子系统往往存在接口漏洞。黑客常利用撞库或跨站脚本攻击实施渗透。安全审计必须全链路覆盖。系统漏洞容不得半点侥幸。
面对日益严峻的网络安全形势,日本总务省计划出台更为严苛的电信客户数据保护法规。违规运营商将面临巨额行政罚款。多科莫事件为所有通信巨头敲响了警钟。多家跨国电信企业已启动紧急自查。资安合规投入预计将成倍增加。
日本国家网络安全中心已将此次事件定性为重大安全事故。多科莫正对旧系统日志展开溯源取证。公司承诺在两周内向总务省提交详细的调查与防范整改报告。各金融机构已对涉事泄露账户加强实时风控监测。防范假冒运营商钓鱼短信的警示已向全网推送。安全补丁正在全系统强制下发。